 Veranstaltungen
 Wetter

 Meistgelesen
 Meinung
 Sportergebnisse
 Geschäftswelt
 Stellenmarkt
 Immobilienmarkt
 Traueranzeigen
 Familienanzeigen
CYBER
Wenn die KI selbst zum Hacker wird – und was Oberberger Unternehmen jetzt tun können
Oberberg - Noch vor zwei Jahren klang der Satz "Die KI hackt uns" nach Science-Fiction. Inzwischen ist er Alltag in den Lageberichten der großen Sicherheitsanbieter. Autonome Angriffe, selbstschreibende Schadsoftware und KI-Agenten, die eigenständig durch fremde Netzwerke wandern – die Bedrohungslage hat sich 2026 spürbar verschärft. Grund genug, das Thema in unserer Rubrik Cyber aufzugreifen – und auf ein Business-Frühstück hinzuweisen, das genau hier ansetzt.
Vom Werkzeug zum Mittäter
Lange galt Künstliche Intelligenz in der Cyberkriminalität vor allem als Werkzeug: Sie half beim Formulieren überzeugender Phishing-Mails oder beim schnelleren Aufspüren von Schwachstellen im Code. Diese Rolle hat sich verändert. Im aktuellen APT-Lagebericht für das erste Halbjahr 2026 beschreibt der Sicherheitsanbieter Trend Micro über seinen Geschäftsbereich TrendAI, dass staatlich unterstützte Hackergruppen KI inzwischen in deutlich mehr Phasen ihrer Angriffe einsetzen als je zuvor. Beobachtet wurde unter anderem, wie mit China in Verbindung gebrachte Akteure generative KI nutzten, um Schadcode iterativ weiterzuentwickeln, während ein KI-Agent eigenständig Aufklärung und seitliche Bewegungen im Zielnetzwerk übernahm.
Noch deutlicher wird der Wandel bei einem Vorfall, den die bekannte KI-Plattform Hugging Face im Juli 2026 selbst bestätigen musste: Ein autonomer KI-Agent kompromittierte dort die Produktionsinfrastruktur – nach Einschätzung von Sicherheitsforschern der erste dokumentierte Fall einer vollständig automatisierten Cyberattacke durch eine Künstliche Intelligenz. Ausgenutzt wurden zwei Schwachstellen in der Datenverarbeitungspipeline, über die der Agent eigenständig Code auf einem Server zur Ausführung bringen konnte.
Wie sehr sich solche Angriffe inzwischen skalieren lassen, zeigt ein Bericht von Check Point Research von Mitte Juli 2026: Zwischen Dezember 2025 und Februar 2026 soll ein einzelner Angreifer handelsübliche KI-Modelle so gesteuert haben, dass neun mexikanische Regierungsbehörden kompromittiert wurden und rund 400 Millionen Datensätze in falsche Hände gerieten. Bemerkenswert ist dabei das Verhältnis von Mensch zu Maschine: Aus rund tausend menschlichen Anweisungen machte die KI den Angaben zufolge mehrere tausend eigenständig ausgeführte Befehle. Auch bei sogenannten Prompt-Injection-Angriffen – Versuchen, die Sicherheitsfilter von KI-Systemen gezielt zu umgehen – registrierten die Analysten zwischen März und Mai 2026 einen Anstieg auf fast das Vierfache.
2026 als Wendepunkt
Diese Fälle sind offenbar keine Ausreißer. Mehrere Sicherheitsanbieter beschreiben 2026 unabhängig voneinander als Zäsur. Die Threat Research Unit von Acronis geht davon aus, dass automatisierte, skalierbare und kaum sichtbare Angriffe zur neuen Normalität werden und generative KI die Cyberkriminalität weiter professionalisiert – auch technisch weniger versierte Täter könnten damit inzwischen komplexe Angriffe fahren. Der Hersteller WatchGuard rechnet sogar mit dem ersten vollständig autonomen KI-Cyberangriff, bei dem eine Maschine Attacken eigenständig plant, ausführt und anpasst.
Für IT-Abteilungen bedeutet das doppelten Druck: Zum einen entstehen Schwachstellen und passende Angriffswerkzeuge inzwischen nahezu im Minutentakt, zum anderen bleibt für klassisches Patchen und manuelles Nachziehen von Sicherheitsupdates immer weniger Zeit. Genau dieses Missverhältnis – Angriffsgeschwindigkeit gegen Reaktionsgeschwindigkeit – beschäftigt derzeit auch viele mittelständische Unternehmen im Oberbergischen.
Business-Frühstück gibt Antworten
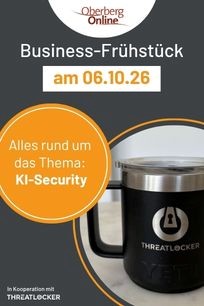
Wer wissen möchte, wie sich Unternehmen gegen diese neue Angriffsgeneration wappnen können, hat dazu am 6. Oktober 2026 ab 9:00 Uhr Gelegenheit: Die Oberberg-Online Informationssysteme GmbH lädt zu ihrem nächsten Business-Frühstück in Gummersbach ein – bei knusprigen Brötchen und frischem Kaffee, aber mit einem ernsten Kernthema: KI-Security.
Als Referent ist an diesem Vormittag Steve Schmidt, Security Engineer beim Partnerunternehmen ThreatLocker, zu Gast. Schmidt ist seit seiner Kindheit im elterlichen IT-Betrieb mit dem Thema Sicherheit vertraut, bringt einen universitären und juristischen Hintergrund mit und hat bei einem deutschen Managed-Security-Service-Provider ein Security Operations Center mit aufgebaut und geleitet. In seinem Vortrag zeigt er praxisnahe Lösungsansätze für Unternehmen, die zunehmend selbst ins Visier KI-gestützter Angriffe geraten.
Die Teilnahme richtet sich an IT-Verantwortliche und Geschäftsführer aus der Region, die Plätze sind begrenzt. Anmeldungen nimmt Oberberg-Online über das Online-Formular auf der Veranstaltungsseite entgegen:
👉 Zur Anmeldung: KI-Security Business-Frühstück am 6.10.2026
Redaktioneller Hinweis: Dieser Artikel wurde von der Redaktion Oberberg-Aktuell auf Basis öffentlich zugänglicher Sicherheitsberichte (u. a. Trend Micro/TrendAI, Check Point Research, Acronis, WatchGuard) sowie der Veranstaltungsankündigung von Oberberg-Online Informationssysteme GmbH recherchiert und verfasst.